
Der Cyber Resilience Act verpflichtet Unternehmen seit September 2026 zu strikten Meldefristen im Falle von Sicherheitslücken.
Da viele Betriebe bei diesen Anforderungen unvorbereitet sind, eröffnen sich gezielte Managed Services rund um Schwachstellenmanagement und ResOps als Unterstützung für den Mittelstand. Alle Infos hier.
Unser Beitrag über die Meldepflichten des Cyber Resilience Acts im Überblick:
Cyber Resilience Act: Neue Pflichten
Der Cyber Resilience Act (CRA) setzt neue Maßstäbe für die Produktsicherheit in der Europäischen Union. Das europäische Gesetz verankert das Prinzip Security by Design als gesetzliche Vorgabe für alle Produkte mit digitalen Elementen. Die Vorgaben richten sich nicht nur an rein digitale Dienstleistungen, sondern an Hardware und Software über ihren gesamten Lebenszyklus hinweg.
Hersteller stehen deshalb vor der Aufgabe, Cybersicherheit als festen Bestandteil in Entwicklung, Vertrieb und Wartung zu verankern. Auch Unternehmen, die solche Lösungen beschaffen, vertreiben oder betreiben, sind betroffen: Sie müssen bewerten, ob eingesetzte Technologien die Anforderungen erfüllen. Das Ziel der EU ist ein großes: Sie will Schwachstellen in der gesamten Lieferkette reduzieren und Kritische Infrastrukturen wirksam schützen.
Die neuen Meldepflichten in Bezug auf den Cyber Resiliance Act sollen vor allem die kritischen Infrastrukturen schützen. Bild: Gemini (Bild mit KI erstellt)
Cyber Resiliance Act: Weitere Infos
Das Ziel der EU ist ambitioniert: Es richtet den Fokus wirksam auf den Schutz Kritischer Infrastrukturen und das Schließen von Sicherheitslücken in der gesamten Lieferkette. Gleichzeitig hängt der reale Erfolg davon ab, ob Unternehmen die Vorgaben praxistauglich umsetzen können.
Und genau hier liegt das Problem, wie eine Bitkom-Umfrage zeigt: Zwar ist 67 Prozent der Unternehmen in Deutschland der Cyber Resilience Act ein Begriff, allerdings ist nur 29 Prozent davon bewusst, was er für das eigene Unternehmen bedeutet. Und 38 Prozent haben zwar von dem Gesetz gehört, können die Bedeutung für das eigene Unternehmen aber nicht einschätzen. Fast 30 Prozent der Befragten kennen den CRA überhaupt nicht.
Sie benötigen ebenfalls tiefergehende Informationen? Die finden Sie in unserem Beitrag über Cyber Resilience. Weiterführende Infos über die vier Säulen der Resilienz bietet der Beitrag Widerstandsfähigkeit gegen Cyberangriffe.
Die 24-Stunden-Meldepflicht
Ein zentraler Baustein des Cyber Resilience Act ist die strikte Frist zur Meldung von Sicherheitsvorfällen. Seit dem 11. September 2026 müssen Hersteller aktiv ausgenutzte Schwachstellen und schwerwiegende Störungen innerhalb von 24 Stunden melden. Die Erstmeldung erfolgt als Frühwarnung über die zentrale europäische Single Reporting Platform der EU-Cybersicherheitsagentur ENISA, in Deutschland koordiniert durch das Bundesamt für Sicherheit in der Informationstechnik (BSI).
Der Zeitplan für die Betroffenen ist dabei allerdings eng gefasst. Das dreistufige Meldeverfahren verlangt von Unternehmen:
- eine Frühwarnung innerhalb von 24 Stunden: Bei einer aktiv ausgenutzten Sicherheitslücke oder einem schwerwiegenden Vorfall muss eine erste Warnmeldung an die ENISA und das BSI übermittelt werden.
- einen vollständige Meldung innerhalb von 72 Stunden: An die Erstmeldung schließt sich eine detaillierte Bewertung an. Sie enthält technische Angaben zur Schwachstelle, betroffene Produkte sowie erste Abhilfemaßnahmen.
- einen Abschlussbericht innerhalb von 14 Tagen bis einem Monat: Nach Bereitstellung einer Korrektur oder eines Sicherheits-Updates muss ein finaler Bericht vorgelegt werden, der das Ausmaß des Vorfalls dokumentiert.
Cyberkriminelle identifizieren Schwachstellen heute mithilfe moderner KI-Werkzeuge schneller als je zuvor. Ein kontinuierliches Schwachstellenmanagement ist daher unerlässlich, um diese Meldefristen fristgerecht einzuhalten
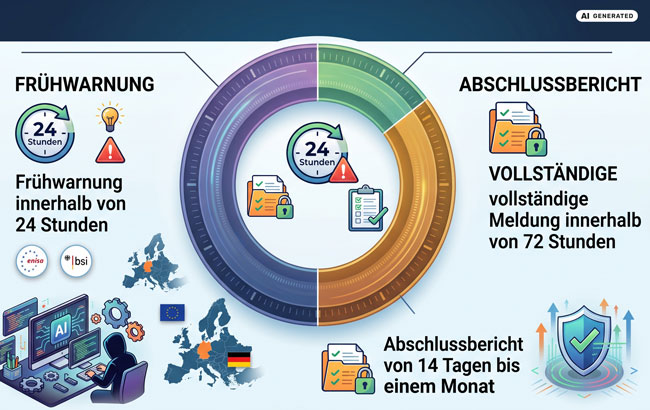
Seit September gelten strenge Zeitfenster zum Melden eines Sicherheitsvorfalls. Bild: Gemini (Bild erstellt mit KI)
Security by Design: Produktsicherheit als Daueraufgabe
Mit dem Cyber Resilience Act wird Cybersicherheit von einer optionalen Funktion zu einer rechtlichen Grundvoraussetzung. Das Prinzip Security by Design verpflichtet Hersteller dazu, Sicherheitsrisiken bereits bei der Konzeption und Entwicklung digitaler Produkte systematisch zu berücksichtigen. Die Verantwortung endet jedoch nicht mit der Auslieferung: Über den gesamten Lebenszyklus hinweg müssen Sicherheits-Updates bereitgestellt und Schwachstellen aktiv behoben werden.
Diese dauerhafte Pflicht stellt vor allem mittelständische Entwickler vor organisatorische und personelle Herausforderungen. Für den IT-Betrieb bedeutet dies, dass Software-Lösungen und vernetzte Geräte kontinuierlich überwacht werden müssen. Unternehmen müssen sicherstellen, dass eingesetzte Produkte über den definierten Supportzeitraum hinweg mit Patches versorgt werden, um Sicherheitslücken in der eigenen Infrastruktur gar nicht erst entstehen zu lassen.
Wissenslücken im Mittelstand
Trotz der weitreichenden rechtlichen Konsequenzen zeigt sich in der Praxis ein erhebliches Informationsdefizit, wie eine repräsentative Bitkom-Umfrage unter Unternehmen ab zehn Beschäftigten herausgefunden hat (s.o Cyber Resilance Act: Weitere Infos) und eine große Unwissenheit ergeben hat.
Und genau diese Unwissenheit birgt erhebliche betriebliche Risiken, da unentdeckte oder zu spät gemeldete Schwachstellen schwere Sanktionen nach sich ziehen können. Gleichzeitig eröffnet diese Marktsituation eine strategische Chance für IT-Systemhäuser.
Als vertraute Technologiepartner unterstützen sie den Mittelstand nicht nur mit gezielter Aufklärung und Prozessberatung, sondern übernehmen auch die technische Umsetzung: Sie können lückenlose Systeme zum Schwachstellenmanagement etablieren, automatisierte Frühwarn-Workflows für die 24-Stunden-Meldepflicht einrichten und mit modernen ResOps-Konzepten die saubere Wiederherstellung kompromittierter Daten sichern.
Wissenslücken in Sachen Cyber Resiliance Act können schwere Folgen für Unternehmen haben. Bild: stock.adobe.com/Who is Danny
Managed Services als Erfolgsfaktor
Aus den komplexen Vorgaben des Cyber Resilience Act ergibt sich für den Mittelstand ein akuter Handlungsbedarf, der interne IT-Ressourcen schnell an Grenzen bringt. IT-Systemhäuser können ihre Kunden als verlässliche Partner unterstützen. Anstelle reiner Einmalberatung rücken wiederkehrende Dienstleistungen in den Mittelpunkt, die die technische und organisatorische Resilienz dauerhaft sicherstellen.
Der Schwerpunkt verlagert sich von reaktiven Maßnahmen hin zu kontinuierlichen Service-Konzepten. Systemhäuser unterstützen Unternehmen dabei, bestehende Sicherheitslücken lückenlos zu erfassen, Vorfälle in Echtzeit zu bewerten und die geforderten Meldewege fristgerecht einzuhalten.
Sie können beispielsweise Managed Vulnerability Services und strukturierte Frühwarn-Prozesse etablieren, die Sicherheitslücken rund um die Uhr erkennen und bewerten. Die Dienstleistung umfasst zudem die Aufbereitung der notwendigen Daten für die Meldung an die ENISA und das BSI, sodass die 24-Strunden-Meldefrist eingehalten werden kann.
Resilience Operations (ResOps) und OCCTET-Toolkit
Um die Anforderungen des Cyber Resilience Act vollständig zu erfüllen, reicht die bloße Verwahrung von Sicherungsdaten nicht mehr aus. Das Konzept Resilience Operations (ResOps) verknüpft IT-Betrieb, Cyber-Sicherheit und Wiederherstellungsprozesse zu einer durchgängigen Strategie. Bei einem schwerwiegenden Sicherheitsvorfall muss die Wiederherstellung fehlerfrei gelingen, ohne dass verdeckte Hintertüren oder Schadsoftware erneut ins System geladen werden. Das gelingt, indem vor einer Systemwiederherstellung Backup-Daten systematisch auf Spuren von Angreifern durchsucht werden.
Neben der praktischen Umsetzung der neuen Compliance-Anforderungen muss auch die Dokumentation passen. Hierbei hilft das von der EU geförderte OCCTET-Projekt mit einem kostenfreien Open-Source-Toolkit mit den Bausteinen:
- CRA-Selbstbewertungsportal (führt Unternehmen strukturiert an ihren konkreten Handlungsbedarf heran).
- Eclipse Apoapsis (identifiziert Software-Abhängigkeiten und generiert standardisierte Software-Stücklisten (Software Bills of Materials, SBOMs) und
- Bitsea Curator (verifiziert Sicherheitsinformationen und unterstützt die Erstellung von Vulnerability-Exploitability-eXchange-Berichten (VEX) zur Dokumentation von Schwachstellen).
Dieses kostenfreie Werkzeuge helfen bei der Erstellung von Berichten, ohne dass teure Lizenzkosten für spezialisierte Compliance-Software anfallen.
Unsere IT-Dienstleister unterstützen Sie dabei, den Pflichten des CRA nachzukommen und sensible Daten gut zu schützen. Bild: stock.adobe.com/InfiniteFlow
Cyber Resiliance Act – PC-SPEZIALIST hilft!
Der Cyber Resilience Act verändert die Anforderungen an Cybersicherheit und Produkthaftung in der Europäischen Union grundlegend. Die seit September 2026 geltenden Meldepflichten verlangen von Herstellern und Entwicklern schnelle Reaktionen, lückenlose Dokumentationen und verlässliche Prozesse bei Sicherheitsvorfällen. Da viele mittelständische Unternehmen bei der praktischen Umsetzung noch vor Hürden stehen, entsteht ein unmittelbarer Bedarf an kompetenter Begleitung.
Sie wollen den Pflichten des CRA nachkommen und Ihre Cyberresilienz nachhaltig stärken? Mit den IT-Dienstleistern von PC-SPEZIALIST sind Sie auf der sicheren Seite. Wir unterstützen Sie verlässlich bei der Analyse bestehender Schwachstellenprozesse, beim Aufbau lückenloser Frühwarn-Workflows und der Umsetzung individueller Managed Services. Finden Sie jetzt den passenden PC-SPEZIALIST-Partner in Ihrer Nähe und lassen Sie sich unverbindlich beraten.
_______________________________________________
Quellen: security-insider, bitkom, bsi-bund, it-business, EUR-lex, Pexels/ThisIsEngineering (Headerbild)
Schreiben Sie einen Kommentar