
Command-and-Control-Infrastrukturen ermöglichen Angreifern die Steuerung kompromittierter Systeme und stellen dadurch eine erhebliche Bedrohung für Unternehmen dar.
Kleine und mittelständische Unternehmen (KMU) sind besonders gefährdet. Erfahren Sie hier, wie Sie sich effektiv schützen können und wie PC-SPEZIALIST Sie dabei unterstützen kann.
Unser Beitrag über Command-and-Control (C2) im Überblick:
Command-and-Control-Server – Definition
Command-and-Control-Server, auch C&C- oder C2-Server genannt, sind ein häufig eingesetzter Bestandteil moderner Cyberangriffe. Sie dienen Angreifern dazu, kompromittierte Systeme zu steuern, Befehle zu übermitteln und Angriffsaktivitäten zu koordinieren.
Command-and-Control-Infrastrukturen bilden eine Kommunikationsschnittstelle zwischen Cyberkriminellen und kompromittierten Systemen. Über sie können Angreifer Befehle übermittelt, Schadsoftware nachgeladen sowie Daten exfiltrieren oder manipulieren. Sie können dadurch eine zentrale Rolle bei der Durchführung komplexer Cyberangriffe spielen.
Die Funktion dieser Server geht weit über reine Steuerungsaufgaben hinaus. Sie ermöglichen eine bidirektionale Kommunikation zwischen Angreifern und kompromittierten Geräten. Dadurch ist es den Servern möglich, Befehle an kompromittierte Systeme zu übertragen und erbeutete Daten wie Zugangsdaten oder Unternehmensinformationen an die Angreifer zu übermitteln.
Einsatzmöglichkeiten von C2-Servern
Moderne Command-and-Control-Server sind äußerst anpassungsfähig und können für unterschiedliche Zwecke eingesetzt werden:
- Koordination von Angriffen: Command-and-Control-Infrastrukturen können koordinierte Angriffe ermöglichen, etwa Distributed-Denial-of-Service-Angriffe, bei denen zahlreiche kompromittierte Geräte gleichzeitig Anfragen an ein Ziel senden.
- Spionage und Datenexfiltration: Angreifer können Unternehmen gezielt infiltrieren, um vertrauliche Informationen auszulesen. Sie können über einen C2-Kanal anschließend die erbeuteten Daten übertragen und sensible Informationen wie Passwörter, finanzielle Daten oder geschützte Unternehmensinformationen aus den infizierten Systemen extrahieren.
- Schadsoftware-Verteilung: Über C2-Infrastrukturen können Angreifer Schadsoftware nachladen, konfiguriert oder aktualisieren, um zusätzliche Funktionen bereitzustellen oder Sicherheitsmaßnahmen zu umgehen.
- Ransomware-Kampagnen:Bei manchen Ransomware-Angriffen nutzen Angreifer C2-Infrastrukturen, um Befehle, Konfigurationsdaten oder Verschlüsselungsschlüssel zu übertragen. Die Verbreitung von Ransomware kann über Phishing, kompromittierte Zugänge, Sicherheitslücken oder bereits vorhandene Schadsoftware erfolgen. Eine C2-Verbindung kann anschließend der Steuerung des Angriffs dienen, ist aber nicht bei jeder Ransomware-Variante erforderlich.
- Steuerung und Verstärkung von Botnetzen:C2-Infrastrukturen können bereits kompromittierte Geräte eines Botnetzes steuern und ihnen Befehle zum Nachladen oder zur weiteren Verbreitung von Schadsoftware übermitteln. Die kontrollierten Geräte können anschließend unter anderem für Spam-Kampagnen, DDoS-Angriffe oder unerlaubtes Crypto-Mining eingesetzt werden.
C2-Infrastrukturen können sowohl bei breit angelegten Kampagnen mit zahlreichen kompromittierten Systemen als auch bei gezielten Angriffen auf einzelne Unternehmen oder kritische Infrastrukturen eingesetzt werden. Zu den zentralen Aufgaben von C2-Infrastrukturen gehören die Übermittlung von Befehlen, die Entgegennahme von Statusmeldungen sowie das Nachladen weiterer Schadsoftware.
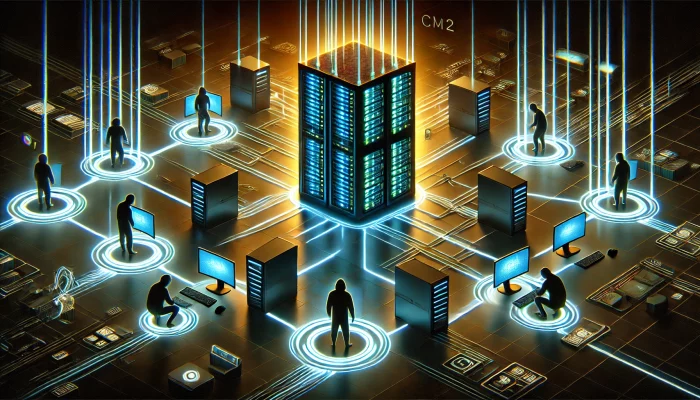
Schematische Darstellung von zentralem C2-Server als Knotenpunkt eines weit verzweigten Netzwerks. Bild: ChatGPT/Dall-E [Bild mit KI erstellt]
C2-Infrastruktur
Die Architektur einer Command-and-Control-Infrastruktur richtet sich nach den Zielen des Angriffs sowie den Anforderungen an Verfügbarkeit, Tarnung und Steuerbarkeit. Jede Struktur bietet den Angreifern spezifische Vor- und Nachteile in Bezug auf Effizienz, Sicherheit und Anonymität:
- Eine Sterntopologie ist eine vergleichsweise einfache Struktur, bei der ein zentraler Server direkt mit den kompromittierten Clients kommuniziert. Sie ist für Angreifer leicht zu implementieren und ermöglicht eine schnelle Kommunikation. Für die Angreifer birgt diese Architektur jedoch ein erhöhtes Ausfallrisiko, da der zentrale Server einen möglichen Single Point of Failure darstellt. Wird der zentrale Server entdeckt und abgeschaltet, kann die C2-Kommunikation ausfallen, sofern keine Ausweichserver oder alternativen Kommunikationskanäle vorhanden sind.
- Bei einer Multi-Server-Topologie werden mehrere Server parallel oder redundant eingesetzt. Diese Konfiguration kann die Ausfallsicherheit erhöhen und das Risiko eines vollständigen Ausfalls verringern. Sie erfordert für Kriminelle jedoch eine höhere organisatorische und technische Komplexität bei der Implementierung und Verwaltung.
- Eine hierarchische Topologie kann Proxy- oder Relay-Server einsetzen, um die eigentlichen Command-and-Control-Server abzuschirmen. In dieser mehrstufigen Architektur kommunizieren die kompromittierten Clients zunächst mit Proxy-Servern, die dann als Vermittler zu den eigentlichen C2-Servern fungieren. Diese Methode kann die Rückverfolgung erschweren, zugleich aber die Kommunikationswege verlängern und die technische Komplexität erhöhen.
Die Wahl der Architektur hängt von den spezifischen Anforderungen der Angreifer ab. Während eine Sterntopologie vergleichsweise einfach umzusetzen ist, können Multi-Server- und hierarchische Architekturen eine höhere Ausfallsicherheit und bessere Verschleierung bieten, erfordern jedoch mehr technischen und organisatorischen Aufwand. Diese unterschiedlichen Architekturformen erschweren die Erkennung und Unterbrechung von Command-and-Control-Kommunikation.
C2-Infrastructure-as-a-Service
Im Rahmen von Cybercrime-as-a-Service gibt es Angebote von Server-, Hosting-, Proxy- und Domain-Diensten, die Kriminelle für Command-and-Control-Infrastrukturen nutzen. Solche kriminellen Dienstleistungen, als C2-Infrastructure-as-a-Service zusammengefasst, können die technischen Einstiegshürden senken, da Angreifer benötigte Infrastruktur mieten oder einkaufen können. Spezialisierte Anbieter stellen die notwendige und flexibel nutzbare Infrastruktur für die Kommunikation zwischen Angreifern und kompromittierten Geräten bereit.
Ein bekanntes Beispiel für die Nutzung von C2-Infrastructure-as-a-Service ist Xloader, der Nachfolger von FormBook. Ursprünglich wurde FormBook als eigenständige Malware verkauft, doch im Jahr 2017 veröffentlichten Kriminelle wohl den Quellcode im Darknet. Dies führte zu einem Wandel des Geschäftsmodells: Die Betreiber begannen, ihre C2-Infrastruktur als Service anzubieten, anstatt die Malware selbst. Dieses Modell erwies sich als effizienter und profitabler, da es nicht nur die Einstiegshürden für Angreifer senkte, sondern auch den Schutz der Infrastruktur vor Diebstahl verbesserte. Diese Weiterentwicklung hat Xloader zu einer noch gefährlicheren und verbreiteteren Malware-Lösung gemacht.
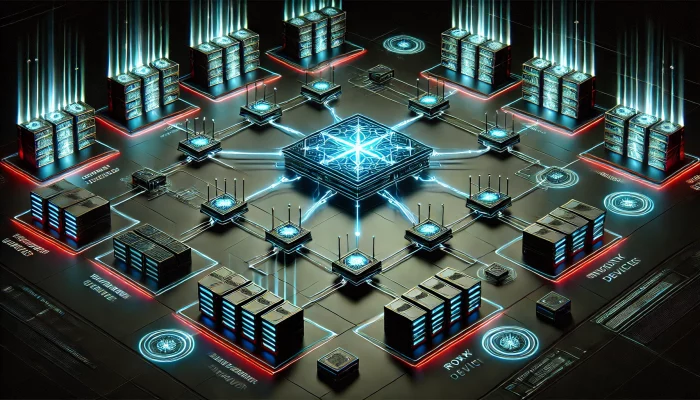
Verschiedene Command-and-Control-Architekturen und das wachsende Geschäftsmodell von C2-Infrastructure-as-a-Service werden für KMU zur immer größeren Gefahr. Bild: ChatGPT/Dall-E [Bild mit KI erstellt]
Command-and-Control-Kommunikation (C2-Kommunikation)
Die Kommunikation zwischen Command-and-Control-Servern und kompromittierten Geräten bildet den zentralen Mechanismus. Er ermöglicht es den Angreifern, ihre Befehle auszuführen und die Kontrolle über infizierte Systeme zu behalten. Je nach technischer Umsetzung ermöglicht die C2-Verbindung eine unmittelbare oder regelmäßig wiederkehrende Übermittlung von Befehlen und Statusinformationen.
Angreifer nutzen C2-Kanäle, um ihre Aktivitäten zu verschleiern und Sicherheitsmaßnahmen zu umgehen bzw. um …
- Befehle zu übermitteln: Angreifer können Anweisungen wie (übertragen dargestellt) „Starte einen DDoS-Angriff“ oder „Exfiltriere Daten“ senden.
- Statusberichte zu erhalten: Die infizierten Geräte übermitteln Informationen zurück, beispielsweise über die Anzahl der infizierten Systeme oder den Erfolg eines ausgeführten Befehls.
- Malware einzurichten oder zu aktualisieren: Über den C2-Server können Angreifer Schadsoftware dynamisch nachladen oder aktualisieren, um Sicherheitsmaßnahmen zu umgehen.
Die Kommunikation kann bidirektional erfolgen: Kompromittierte Geräte fragen Befehle ab und übermitteln Statusinformationen oder erbeutete Daten. Einige C2-Mechanismen arbeiten jedoch auch überwiegend unidirektional oder zeitversetzt.
Protokolle und Technologien der C2-Kommunikation
Die Auswahl der Kommunikationsmethoden für Command-and-Control-Server hängt von den Zielen der Angreifer und der Notwendigkeit ab, möglichst unentdeckt zu bleiben. Zu den am häufigsten genutzten Protokollen gehören:
- HTTP und HTTPS: C2-Verkehr kann als gewöhnlicher Webverkehr getarnt werden. HTTP wird häufig über TCP-Port 80 und HTTPS häufig über TCP-Port 443 übertragen, beide Protokolle können jedoch auch andere Ports verwenden. Der Android-Trojaner Android.Trojan-Spy.Buhsam.A wurde so beispielsweise über Websockets verbreitet. HTTPS verschlüsselt den Inhalt der Kommunikation und kann dadurch die Inhaltsanalyse erschweren. Verbindungsmetadaten, Ziele und auffällige Kommunikationsmuster können jedoch weiterhin ausgewertet werden.
- IRC (Internet Relay Chat): Dieses einfache Kommunikationsprotokoll ermöglicht direkte Interaktionen zwischen Server und Client. Aufgrund seiner leichten Erkennbarkeit wird IRC jedoch zunehmend seltener eingesetzt.
- DNS (Domain Name System): Angreifer nutzen DNS-Anfragen, um Befehle zu übermitteln oder Daten zu exfiltrieren. Da DNS für die Namensauflösung benötigt wird, ist eine pauschale Blockierung nicht praktikabel. Stattdessen müssen ungewöhnliche Abfragemuster, verdächtige Domains und auffällige Datenmengen erkannt werden.
- Soziale Netzwerke und Cloud-Dienste: Soziale Netzwerke wie X (ehemals Twitter), Code-Plattformen und Cloud-Dienste können gelegentlich für Command-and-Control-Kommunikation missbraucht werden.
Komplexität der C2-Kommunikation: Verschleierungsmethoden
Angreifer setzen verschiedene Verschleierungsmethoden ein, um Command-and-Control-Kommunikation vor Sicherheitslösungen wie Endpoint-Schutzsystemen oder Intrusion-Detection-Systemen zu verbergen. Zu den bekanntesten Verschleierungsmethoden gehören:
- Dynamische Domains: Angreifer ändern regelmäßig die Domain-Namen ihrer Command-and-Control-Server. Diese als Domain Fluxing bezeichnete Technik erschwert die Nachverfolgung und kann die Wirksamkeit statischer Sperrlisten reduzieren.
- Proxy-Server: Proxy-Server agieren als Zwischenstationen, die den eigentlichen Standort des Command-and-Control-Servers verschleiern. Dadurch kann die direkte Infrastruktur hinter den Proxy-Servern verborgen und eine Rückverfolgung erschwert werden.
- Verschlüsselung und Nutzung von Backdoors: C2-Kommunikation kann verschlüsselt werden, um die inhaltliche Analyse des Datenverkehrs, etwa mittels Deep Packet Inspection, zu erschweren. Zudem können Angreifer über Backdoors speziell eingerichtete Kanäle schaffen, wie es beispielsweise bei Angriffen der Art CRON#TRAP der Fall ist. Diese Backdoors erlauben eine besonders unauffällige Kommunikation.
- Missbrauch legitimer Dienste: Angreifer nutzen teilweise bekannte Dienste wie Google Sheets, um ihre C2-Kommunikation zu tarnen. Die Nutzung solcher Dienste, die üblicherweise als vertrauenswürdig eingestuft werden, macht es Sicherheitslösungen besonders schwer, den Datenverkehr als schädlich zu identifizieren.
Zu den häufig genutzten Techniken gehören dabei Proxys und Verschlüsselung, die es den Angreifern ermöglichen, eine Entdeckung zu erschweren. Zudem setzen sie auf dynamische IP-Adressen und regelmäßig wechselnde Domain-Namen, um eine Nachverfolgung durch Sicherheitsmaßnahmen zu umgehen.
Endgeräte können außerdem durch Social Engineering wie Phishing, manipulierte Anhänge, unsichere Downloads oder infizierte Datenträger kompromittiert werden. Sie stellen eine erhebliche Herausforderung für IT-Sicherheitslösungen dar. Technische Sicherheitsmaßnahmen können das Risiko deutlich reduzieren, müssen jedoch durch sichere Prozesse und regelmäßige Sensibilisierung der Mitarbeitenden ergänzt werden. Ein bekanntes Beispiel ist die Schadsoftware Raspberry Robin, die unter anderem über infizierte USB-Datenträger verbreitet wurde. Werden unbekannte USB-Datenträger mit Unternehmenssystemen verbunden und nicht über eine Sandbox geöffnet, kann Schadsoftware ausgeführt werden. Technische Kontrollen wie Gerätekontrolle, deaktivierte Autostart-Funktionen, Endpoint-Schutz und Netzwerksegmentierung können dieses Risiko begrenzen.
C2-Kommunikation in Aktion: Einbüßen der Kontrolle durch kompromittierte Arbeitsumgebungen. Bild: ChatGPT/Dall-E [Bild mit KI erstellt]
Warum sind C2-Server für KMU so gefährlich?
Kleine und mittelständische Unternehmen sind attraktive Angriffsziele, insbesondere wenn begrenzte personelle und finanzielle Ressourcen die Umsetzung umfassender Sicherheitsmaßnahmen erschweren. Command-and-Control-Server spielen dabei eine entscheidende Rolle, denn sie bieten Angreifern eine zentrale Plattform zur Steuerung kompromittierter Systeme. Die Auswirkungen solcher Angriffe können für KMU existenzbedrohend sein.
Ein wesentlicher Grund für die Gefährdung von KMU liegt in ihren begrenzten Ressourcen. Viele solcher Unternehmen haben keine eigenen IT-Abteilungen oder Sicherheitsexperten, die Netzwerke kontinuierlich überwachen und Schwachstellen zeitnah beheben können. Fehlen interne IT-Ressourcen, können externe IT-Dienstleister wie PC-SPEZIALIST den Betrieb, das Monitoring und die Absicherung der Systeme unterstützen.
Das führt dazu, dass Angriffe häufig über längere Zeiträume unentdeckt bleiben. Hinzu kommt, dass KMU trotz ihrer geringeren Größe oft sensible Daten wie Kundeninformationen, Finanzdaten und Geschäftsgeheimnisse speichern, die für Cyberkriminelle besonders attraktiv sind. Darüber hinaus können begrenzte Budgets den Einsatz und Betrieb von Lösungen wie Intrusion-Detection-Systemen oder Security-Information-and-Event-Management-Systemen erschweren.
Risiken von C2-Servern für Ihr Unternehmen
Kleine und mittelständige Unternehmen sind zunehmend Ziel komplexer Cyberangriffe, bei denen Command-and-Control-Server eine zentrale Rolle spielen. Diese Angriffe können zu erheblichen Betriebsstörungen, finanziellen Schäden und langfristigen Risiken führen. Die Folgen von Angriffen mit Command-and-Control-Kommunikation lassen sich in akute und langfristige Risiken unterteilen:
- Akute Risiken
- Latenz von Angriffen bzw. lange unentdeckte Verweildauer: Kompromittierte Systeme können über längere Zeit unentdeckt bleiben. In dieser Phase sammeln Angreifer systematisch Daten oder infizieren weitere Geräte im Netzwerk.
- Ransomware-Angriffe: Ransomware kann über C2-Infrastrukturen gesteuert oder konfiguriert werden und Unternehmensdaten verschlüsseln. Nicht jede Ransomware-Variante benötigt jedoch eine dauerhafte C2-Verbindung. Unternehmen ohne getrennte, regelmäßig getestete und vor Manipulation geschützte Backups sind besonders gefährdet.
- Datenverlust und Betriebsunterbrechungen: Angriffe können die gesamte IT-Infrastruktur lahmlegen, was zu erheblichen Betriebsstörungen und Umsatzverlusten führt.
- Schadsoftware-Distribution: Infizierte KMU können unwissentlich als Sprungbrett dienen, um Schadsoftware an Kunden oder Geschäftspartner weiterzugeben. Dies kann den Ruf des Unternehmens erheblich schädigen.
- Finanzielle Schäden: Die direkten und indirekten Kosten eines Angriffs, darunter Wiederherstellung, Betriebsunterbrechungen, rechtliche Folgen und Reputationsschäden, können für KMU erhebliche Ausmaße annehmen.
- Langfristige Risiken
- Wirtschaftliche Belastungen: Neben den direkten Kosten entstehen hohe Belastungen durch Betriebsunterbrechungen, Wiederherstellungsmaßnahmen und mögliche Strafen für Datenschutzverletzungen.
- Verlust von Kundenvertrauen: Ein öffentlich bekannt gewordener Angriff oder Datenverlust kann das Vertrauen der Kunden nachhaltig beeinträchtigen und zu langfristigen Umsatzeinbußen führen.
- Erhöhte Angriffsfläche: Nach einem erfolgreichen Angriff können gestohlene Zugangsdaten, Informationen über Schwachstellen oder Zugänge in kriminellen Netzwerken weitergegeben werden. Dadurch kann das Risiko weiterer Angriffe steigen.
Die Bedrohungen durch C2-Server sind für kleine und mittelständige Unternehmen besonders gravierend, da sie sowohl kurzfristige Schäden als auch langfristige Risiken mit sich bringen. Angesichts dieser Risiken ist es für KMU essenziell, präventive Maßnahmen zu ergreifen und ihre IT-Sicherheitsstrategien kontinuierlich zu verbessern, um die Widerstandsfähigkeit gegenüber Cyberangriffen zu erhöhen.
Koordinierte Angriffe über C2-Infrastrukturen: Eine Bedrohung für KMU weltweit. Bild: ChatGPT/Dall-E [Bild mit KI erstellt]
PC-SPEZIALIST schützt Ihre IT vor C2
Die Erkennung und Unterbrechung von Command-and-Control-Kommunikation erfordert eine mehrschichtige IT-Sicherheitsstrategie. PC-SPEZIALIST bietet eine Kombination aus aktueller Technologie, kontinuierlichem Monitoring und gezielten Schulungen, um Ihr Unternehmen vor Angriffen zu schützen:
- Firewall-Konfiguration: Die erste Verteidigungslinie ist eine optimal konfigurierte Firewall. Verdächtige Aktivitäten können frühzeitig erkannt und blockiert werden – durch:
- Port-Blockierung bzw. Kontrolle ausgehender Verbindungen: Nicht benötigte Protokolle und Ports werden eingeschränkt. Für notwendige Dienste wie HTTP und HTTPS werden ausgehende Verbindungen über Firewalls, Web-Proxys, DNS-Filter und Egress-Regeln kontrolliert.
- Regelbasierte Sicherheit: Verdächtige IP-Adressen, Domains und Kommunikationsmuster können anhand aktueller Bedrohungsinformationen und definierter Sicherheitsrichtlinien blockiert oder überprüft werden.
- proaktive Überwachung: Firewall-Regeln und Protokolle sollten regelmäßig überprüft und an veränderte Systeme, Anwendungen und Bedrohungslagen angepasst werden.
- Patch-Management: Ein weiterer wichtiger Baustein ist die regelmäßige Aktualisierung Ihrer Systeme und Anwendungen. Veraltete Software stellt eine häufige Schwachstelle dar, die Cyberkriminelle ausnutzen. Besonders sicherheitsrelevante Anwendungen wie E-Mail-Clients, VPN-Software und Browser überprüfen und aktualisieren wir regelmäßig.
- Sensibilisierung Ihrer Mitarbeiter: Technische Schutzmaßnahmen sollten durch regelmäßige Schulungen und klare Sicherheitsprozesse ergänzt werden. Viele Angriffe beginnen mit unbeabsichtigtem Fehlverhalten.
- Schulungen: Wir schulen Ihr Team, um Gefahren wie Phishing-Attacken, manipulierte Links und unsichere Downloads zu erkennen.
- Sicherheitsrichtlinien: Gemeinsam mit Ihnen entwickeln wir klare Richtlinien, die Ihre Mitarbeiter im Arbeitsalltag unterstützen.
- Passwort-Management: Wir sensibilisieren für den Einsatz sicherer Passwörter und moderner Authentifizierungsmethoden.
- Zusätzliche Schutzmaßnahmen: Ergänzend zu den oben genannten Punkten implementieren wir Sicherheitslösungen, um einen umfassenden Schutz zu gewährleisten:
- Web-Proxy: Ein Web-Proxy kann ausgehenden Webverkehr kontrollieren, bekannte schädliche Ziele blockieren und auffällige Verbindungen anhand definierter Regeln erkennen.
- Block- und Reputationslisten: Bekannte schädliche IP-Adressen und Domains können automatisch blockiert werden. Da Angreifer ihre Infrastruktur häufig wechseln, sollten solche Listen durch Verhaltensanalyse und weitere Schutzmaßnahmen ergänzt werden.
- DNS-Sinkholing: Innerhalb der kontrollierten DNS- und Netzwerkinfrastruktur können Anfragen durch DNS-Sinkholing an bekannte schädliche Domains auf einen internen Analyse- oder Sperrserver umgeleitet werden. Die Übernahme externer C2-Domains erfordert dagegen in der Regel die Mitwirkung von Registraren, Infrastrukturbetreibern oder Behörden.
Warten Sie nicht, bis Ihre Firma zum Opfer eines C2-Angriffs geworden ist, sondern sorgen Sie proaktiv vor, indem Sie schon jetzt Kontakt zu PC-SPEZIALIST aufnehmen und sich umfassend beraten lassen.
Mit PC-SPEZIALIST Command-and-Control-Bedrohungen vorbeugen
Unsere ganzheitliche Herangehensweise kombiniert technische Lösungen mit strategischen Maßnahmen und kontinuierlicher Unterstützung. Gemeinsam mit Ihnen entwickeln wir eine mehrschichtige IT-Strategie, die auf die spezifischen Anforderungen Ihres Unternehmens zugeschnitten ist. Wenn Sie Ihr Unternehmen vor Cyberbedrohungen wie Command-and-Control-Kommunikation oder Domain Generation Algorithms schützen möchten, unterstützen unsere Experten Sie bei der Auswahl geeigneter Sicherheitsmaßnahmen.
Von individuell abgestimmten Sicherheitslösungen über Patch-Management bis hin zu Endpoint-Schutz und Netzwerküberwachung bieten wir verschiedene Bausteine für eine mehrschichtige IT-Sicherheitsstrategie. Kontaktieren Sie uns für ein persönliches Beratungsgespräch und erfahren Sie, wie wir gemeinsam Ihre Systeme absichern, Angriffsflächen minimieren und langfristig die Widerstandsfähigkeit Ihres Unternehmens gegen Cyberbedrohungen stärken können. Lassen Sie uns für die Sicherheit Ihrer IT-Infrastruktur sorgen!
_______________________________________________
Quellen: Wikipedia, IT-Forensik Wiki, Security Insider, Bild: Pexels/Tima Miroshnichenko (Headerbild)
Schreiben Sie einen Kommentar